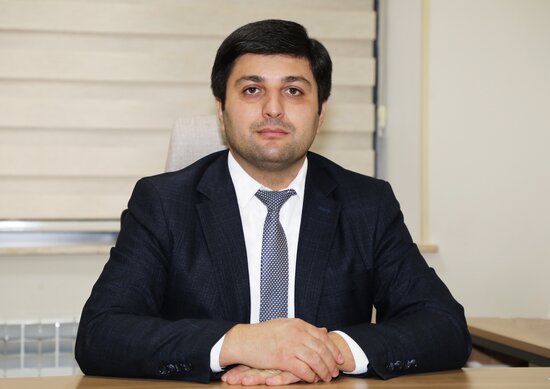
"Diqqətli olun! Sizin məlumatlarınız oğurlana bilər" - Bəhruz Əliyev
 "Çox təəssüf edirəm ki, bəzi insanlar öz qabiliyyətlərini mənfi istiqamətə xərcləməkdən narahat olmurlar. Öz bacarıqlarını kiminsə cibini girərək, hesab və digər məlumatlarını oğurlayaraq, bunlardan təhdid vəya digər məqsədlərlə istifadə edərək, diqqət çəkməyə çalışır, vəya maddi qazanc əldə edərək, bunu fəxr ediləsi bir məsələ hesab edirlər. Əgər dünyada insanların bir-birinə etimadı olsaydı, nə qapılarda kilidə, nə də giriş şifrələrinə ehtiyac olardı. Bu formada fikir yazaraq, Thomas More-un Utopiasına alternativ fikirlər qeyd etmək istəmirəm. Amma xakerlik istəyinin arxasında bəlkə də uşaqlıqdan qalan natamamlıq hissinin tamamlanması və diqqət çəkmək, sonra da bunu qazanc mənbəsinə çevirmək vardır. Yaxşı ki, "Etik Xakerlik" anlayışı artıq mövcuddur. İdeal dünyada yaşamadığımız üçün, arzu ediləndir ki, uşaqlarda, gənclərdə bu tipli marağı hiss edən böyüklər, onları bu istiqamətə yönləndirə bilərlər. Hər şeyin təməli təbii ki təhsildir. Düzgün təhsil bıçaqla naxış vurmağı, yemək hazırlamağı öyrətdiyi halda, düzgün təhsildən uzaqda olanlar o bıçağı mənfi niyyətlər üçün istifadə edirlər. Müasir dövrdə İT eyni mahiyyəti təşkil edir. İT imkanları ilə insanlara onların işlərini asanlaşdıran möcüzələr yaratmaq əvəzinə, onu mənfi istiqamətdə istifadə etmək istəyən xəbis ruhlu insanlar cəmiyyətdə az deyil. Onun üçün, biz öz ehtiyatımızı heç vaxt əldən verməməliyik".
Bu sözləri Sonxeber.az-a İnformasiya Texnologiyalara üzrə mühəndis ekspert Bəhruz Əliyev deyib.
O bildirib ki, xakerlərin müxtəlif növ hücumları və virus növləri mövcuddur.
"Bu məqalədə zərərvericilərin birindən bəhs ediləcək. Adı: Ransomware (RansomSoftware - Fidyə proqram təminatı)
Ransomware kibercinayətkarlar tərəfindən istifadə olunan pis məqsədlər üçün istifadə olunan proqram təminatıdır. Ransomware komputerə yoluxduqda məlumatları şifrələyir və istifadəçinin ona girişini məhdudlaşdırır. Məlumatları şifrədən azad etmək üçün, ödəniş tələb edir. Ödəniş gecikdirildikcə şifrəni bir az da çətinləşdirərək, daha çox ödəniş tələb edə bilər. Ödəniş olduqda belə, onu təqib etmək və hansı istiqamətə ödəniş edildiyini tapmaq çətindir. Bilmədən qanunla qadağan olan mənbələrə ödəniş ola bilər və bu bir məsuliyyətə səbəb ola bilər. Ödəniş olduğu halda belə şifrələnən məlumatların deşifrə olaraq geri təqdim olunacağı şübhəlidir. Heç bir qarşılıqlı etimaddan söhbət getmədiyi üçün, xaker etimadınızı qazanmaq üçün, bir qisim faylın şifrəsini aça bilər və yerdə qalanını açmaq üçün, məbləğin tamamını istəyə bilər. İstənilən məbləğ tam ödənsə belə məlumatlarınızı geri əldə etmək üçün, lazım olan şifrə geri verilməyə bilər.
Məlumatlarınızı şifrələyərkən, onun uzantısı da daxil olmaqla hər şeyi şifrələyə bilərlər. Şifrələmək üçün, inkişaf etmiş şifrələmə alqoritimlərindən istifadə olunur. Məsələn: AES256 tipli şifrələmə alqoritmasından çox istifadə edirlər. AES256 şifrələmə alqoritmasını "Qaba Qüvvət (Brute Force )" ilə də sındırmaq, demək olar mümkün deyil. Bu şifrələmənin tapılması və həlli super komputerlərlə belə yüz il çəkə biləcək bir prosesdir.
Ransomware (Fidyə) proqram təminatlarının növləri və onların iş prinsipləri mövcuddur. Hər birinin özünə xas istiqaməti vardır. İnternetdə axtardıqda tapa biləcəyiniz bir çox məlumatları da konspektləşdirərək, qeyd etmək yerinə düşərdi.
1. Locker Ransomware - Bu növ zərərli proqram kompüterin əsas funksiyalarını bloklamaq üçün nəzərdə tutulub. İstifadəçiyə yalnız fidyə tələbi haqqında məlumatı görə biləcəyi və ödəyə biləcəyi pəncərə ilə əlaqə saxlamağa icazə verilir.
2. Şifrələnmiş Ransomware - Bu proqram təminatının məqsədi əsas kompüter əməliyyatlarına müdaxilə etmədən sənədlər, şəkillər və videolar kimi vacib məlumatları şifrələməkdir. İstifadəçilər öz fayllarını görsələr belə, onlara daxil ola bilmirlər. Şifrə tərtibatçıları "Göstərilən tarixə qədər fidyəni ödəməsəniz, bütün fayllarınız silinəcək" kimi mesajlar göstərərək, vaxt sayğacını ekrana çıxarırlar, fidyə tələb edirlər. Çox vaxt hadisə istifadəçilərin fayllarını bərpa etmək üçün fidyə ödəməsi ilə başa çatır.
3. Locky Ransomware - E-poçt vasitəsilə kompüterlərinə ransomware quraşdırır. Bu günə qədər Locky 160-dan çox fayl növünü şifrələyib, yoluxmuş qoşmaları olan saxta e-poçtlar vasitəsilə yayılıb.
4. WannaCry Ransomware - WannaCry ilk dəfə 2017-ci ildə tətbiq edilən və 150-dən çox ölkəyə yayılan bir ransomware növüdür. Yazılan məlumatlara görə NSA (National Security Agency) tərəfindən yaradılmış və Windows zəifliyindən istifadə edərək, komputerləri bloklamaq məqsədi daşıyırdı. Ancaq "Shadow Brokers" haker qrupuna sızdırılmış bu proqram mənfi məqsədlərlə istifadə olundu. WannaCry bu günə qədər dünya üzrə 230.000 kompüterə təsir edib. Böyük Britaniyadakı dövlət xəstəxanalarının üçdə birinə təsir edən proqram təminatı təxminən 92 milyon funt sterlinq dəyərində zərər vurmuşdur. İstifadəçilərin kompüterləri kilidləndi və fidyə Bitcoin ilə ödənilməsi tələb edildi. Dünyada isə təxminən 4 milyard dollar dəyərində maliyyə itkisinə səbəb olub.
5. Jigsaw Ransomware - 2016-cı ildə istifadəyə verilən bu ransomware proqramı adını "Saw" film seriyasından almışdır. Zərərçəkmiş istifadəçilərin fidyə ödəmədiyi hər saat üçün kompüterlərindən faylları silir.
6. CryptoLocker Ransomware - İlk dəfə 2007-ci ildə ortaya çıxan və yoluxmuş e-poçt əlavələri ilə yayılan bu fidyə proqramı quraşdırıldığı kompüterlərdə mühüm məlumatları aşkarlayır və şifrələyir. Təxminən 500.000 kompüter bu tip hücumdan təsirləndi. Daha sonra hüquq-mühafizə və təhlükəsizlik şirkətlərinin müdaxiləsi ilə şəbəkə üzərindən istifadəçilərin məlumatlarını açmaq üçün, açarları əldə edə biləcəkləri onlayn portala giriş əldə etdilər. Beləliklə, məlumatlar cinayətkarlara ödəniş edilmədən bərpa edildi.
7. Petya Ransomware - Bu, 2016-cı ildə ortaya çıxan, daha sonra 2017-ci ildə GoldenEye adı ilə təkrarlanan ransomware hücumudur. Bu proqram zərərçəkmiş istifadəçinin əsas fayl cədvəlini (MFT) şifrələyir və diskdəki fayllara daxil olmağın qarşısını alır. Əsasən də HR(Human Resource - İnsan qaynaqları) link vasitəsi ilə CV göndərir. İstifadəçi linkə daxil olduqda virus işə düşür və bütün şəbəkədə olan komputerlərə yayılıb, onları bloklayır və şirkətdən ödəniş tətləb edirdi.
8. GoldenEye Ransomware - GoldenEye adı altında yenidən peyda olan versiyasıdır. Bu formada o, bütün dünyaya yayıldı və Rusiyanın əsas neft istehsalçıları və müxtəlif banklar da daxil olmaqla 2000-dən çox insana təsir etdi. WannaCry-nin "ölümcül qardaşı" kimi tanınan GoldenEye nəhayət, Çernobıl Atom Elektrik Stansiyasının işçilərinin Windows kompüterlərini bağlayaraq, onları radiasiya səviyyəsini əl ilə idarə etməyə məcbur edərək təhlükəli səviyyəyə çatdı.
9. GrandCrab Ransomware – 2018-ci ildə ortaya çıxan bu növ, istifadəçinin kontentlərini araşdırır. İstifadəçi qeyri-etik kontentə daxil olduqda, onun kamerasını aktivləşdirib, foto və video çəkir. Sonra isə fidyə tələb edir. Əks halda çəkdikləri videoları və istifadəçinin daxil olduğu kontentləri paylaşacaqlarını bildirirlər.
Bəs bu tipli zərərvericilərdən necə uzaq qalmaq olar?
1. Mənşəyi məlum olmayan linklərə heç vaxt daxil olmayın.
2. Etibarsız mənbədən şəxsi məlumatlarınızı tələb edən zəng, mətn mesajı və ya e-poçt aldığınız zaman cavab verməyin.
3. Ransomware e-poçt qoşmaları vasitəsilə ilə cihazınıza daxil ola bilər. Şübhəli görünən qoşma faylları açmayın. E-poçtun etibarlı olduğundan əmin olmaq üçün göndərənin adına və ünvanına diqqət yetirin və onun düzgünlüyünü yoxlayın.
4. Makrolari aktiv etməyin. Makro proqram təminatının aktivləşməsini tələb edən qoşmaları heç vaxt açmayın. Faylda virus varsa, bu faylı açsanız, zərərli makro işlətməklə kompüterinizi yoluxdura bilərsiniz.
5. Mənşəyi bilinməyən və tam etimad etmədiyiniz heç bir yaddaş qurğusunu (USB, External HDD,SSD) komputerinizə taxmayın.
6. Antivirus və Əməliyyat sisteminizi daim yeniləyin
7. Bilinməyən VPN xidmətlərindən istifadə etməyin.
8. Hər zaman məlumatlarınızın ehtiyat nüsxələrini ayrıca saxlayın.
9. Etibarli olmayan mənbələrdən fayl endirməyin.
10. Administrator rejiminden istifadəni minimallaşdırın.
Əgər yoluxma baş veribsə, hansı qurtulma yollari movcuddur?
Ransomware növündən və verdiyi ziyanlardan daha çox bəhs etmək mümkündür. Maraqlı olanlar internetde kiçik bir araşdırma etsə, Ransomware-in vurduğu ziyanın həcminin nə qədər böyük olduğunu da açıq-aydın görə bilər. Ransomware-in bütün növlərinə aid olmasa da bəzi növlərinin verdiyi ziyandan qurtulmaq üçün, antivirus şirkətlərinin həlləri mövcuddur. Aşağıda göstərilən linklər vasitəsi ilə yoluxan məlumatların yoluxma tipindən asılı olaraq, məlumatlarınızı qurtara bilərsiniz.
1. https://www.nomoreransom.org/en/decryption-tools.html
2. https://noransom.kaspersky.com/
3. https://success.trendmicro.com/dcx/s/solution/1114221-downloading-and-using-the-trend-micro-ransomware-file-decryptor?language=en_US
4. https://www.avg.com/en-in/ransomware-decryption-tools#pc
5. https://www.emsisoft.com/en/ransomware-decryption/
Kompüterlə davranışda ən azı həyatda davranıldığı kimi davranmaq lazımdır. Necə ki özümüzü, malımızı, minik vasitəmizi qorumaq üçün, sığortalayırıq və ya ziyanlı işlərdən kənarda qalmağa çalışırıqsa, virtual aləmdə də diqqətli seçimlər, davranışlar etməliyik və daim bu sahədə məlumatlı olmağa çalışmalıyıq. Müvafiq İT mühəndislərindən məsləhətlər alaraq, kiber gigiyenamıza diqqət göstərməliyik. Diqqətli olmalıyıq ki, məlumatlarımız girov götürülməsin. Fidyə ödəyəcək şəxsə çevrilməyək".
AYSEL ƏKBƏR
Sonxeber.az
 Telegramda izləyin
Şikayətiniz varsa Whatsapp: 077 7125666
Facebookda Paylaş


 Qaz, işıq, su tarifləri ilə bağlı YENİ VƏZİYYƏT- İlin sonunadək…
 Bu şəxslər hərbi xidmət keçmədən "yararlı" bilet ala bilər
 Bu şəxslər daha yüksək pensiya ALA BİLƏR - AÇIQLAMA
 Dövlət bu şəxslərə ayda 220 manat verəcək - DETALLAR
 TƏCİLİ: Metroda gedişhaqqı artırılır? - AÇIQLAMA
 Eşidənlər mətbəx şkaflarının siyirtmələrinə folqa döşəməyə başlayıb
 Azərbaycanda toy qaydaları dəyişir? - 120 nəfər, 2 saat...
 Əbədi yaşamaq mümkündürmü? - Fizikdən açıqlama
 Cəmi 4 gün iş olmayacaq - BU TARİXLƏRDƏ
 Ayaqqabıya 1 qaşıq tökün: Qoxu yox olur, nəmdən əsər-əlamət qalmır
 Hava KƏSKİN DƏYİŞƏCƏK: Leysan, şimşək, dolu...
 David Seliverstov Çingiz Qənizadəyə qarşı xüsusi ittiham qaldırdı - məhkəmə iclası təyin edildi
 Qanunsuz hər yeri zəbt edən şəxs kimdir? - VİDEO
 Tacir Şahmalıoğlu XƏSTƏXANAYA YERLƏŞDİRİLDİ - FOTO
